电脑文件夹权限怎么设置?Linux系统更改文件权限方法 最新消息
电脑文件夹权限怎么设置?Linux系统更改文件权限方法
在数据安全愈发受重视的今天,很多人都曾遇到过这样的问题:共享文件夹里的重要文件被误删、多人协作时误改核心文档、远程服务器上的项目文件权限混乱导致运行报错?其实,这些问题的核心都和文件夹/文件权限设置有关。尤其对于经常使用Linux系统的开发者、运维人员甚至普通用户来说,掌握Linux文件权限的设置方法,既是保障数据安全的关键,也是避免协作混乱的基础。
一、先搞懂:Linux文件权限的核心逻辑
很多人觉得Linux权限复杂,本质是没搞懂它的权限划分逻辑。和Windows系统的可视化权限不同,Linux的权限是基于“用户身份”设计的:每个文件/文件夹都有“所有者”(创建该文件的用户)、“所属组”(所有者所在的用户组)和“其他用户”三类身份,每类身份又对应“读(r)、写(w)、执行(x)”三种权限。
比如你创建的一份项目文档,你自己(所有者)可以读、写、修改,同组的协作成员(所属组)可以读、不能改,其他无关用户(其他用户)完全不能访问,这就是最基础的权限逻辑。搞懂这个逻辑,后续的设置操作就不会乱。
二、实操:Linux更改文件权限的两种常用方法
掌握了逻辑,接下来就是具体操作,最常用的是两种方法:
第一种是符号法,适合新手快速调整。用chmod命令,格式为“chmod [身份][操作][权限] 文件/文件夹名”。比如要给所属组添加写权限,就输入“chmod g+w 文档.txt”;要取消其他用户的读权限,就输入“chmod o-r 文档.txt”;如果要同时给三类身份设置权限,也可以用逗号分隔,比如“chmod u=rw,g=r,o= 项目文件夹”。
第二种是数字法,适合需要精确设置的场景。Linux把读(r)对应数字4、写(w)对应2、执行(x)对应1,三类身份的权限数字相加就是最终的权限值。比如所有者读+写(4+2=6)、所属组读(4)、其他用户无权限(0),对应的数字就是640,设置命令为“chmod 640 文档.txt”;如果是文件夹需要执行权限(执行权限对文件夹意味着可以进入),常见的权限值有755(所有者可读写执行,其他人可读可执行)、700(仅所有者可操作)等。
三、避坑:设置权限的两个关键注意事项
设置权限时,有两个容易踩的坑需要注意:
一是文件夹的递归权限问题。如果要给一个文件夹下的所有子文件、子文件夹统一设置权限,需要加“-R”参数,比如“chmod -R 755 项目文件夹”,否则只会修改文件夹本身的权限,内部文件不会变化。
二是权限设置不要过度宽松。很多人为了避免麻烦,会把权限设为777(所有用户都可读写执行),但这会带来极大的安全风险:无关用户可以随意修改、删除你的文件,甚至可能被恶意程序植入后门,尤其对于服务器上的文件,绝对不能随意设置777权限。
相关问题及解答
1. 问题:Linux中普通用户能修改其他用户创建的文件权限吗?
解答:默认情况下不能,只有文件的所有者或root超级用户才有修改权限的权限。普通用户如果需要修改其他用户的文件权限,需要通过sudo命令临时获取root权限,但需谨慎操作,避免误改系统文件。
2. 问题:Windows共享文件夹在Linux中挂载后,权限怎么设置?
解答:挂载时可以通过命令参数指定权限,比如“mount -o uid=1000,gid=1000,umask=022 /dev/sdb1 /mnt/win”,其中uid、gid指定挂载后的所有者和所属组,umask用来控制默认权限;挂载后也可以用chmod、chown命令修改权限,但要注意部分Windows的权限规则和Linux不兼容。
3. 问题:误改了系统文件的权限导致系统报错,怎么恢复?
解答:如果是普通系统文件,可以从同版本的正常系统中复制该文件的权限,用chmod设置回去;如果是关键系统文件(如/bin、/etc下的文件),建议先进入单用户模式,再进行权限恢复,避免系统无法启动;如果误改范围过大,最好提前备份系统,或使用系统恢复工具修复。
- 电脑文件夹权限怎么设置?Linux系统更改文件权限方法 最新消息 电脑文件夹权限怎么设置?Linux系统更改文件权限方法在数据安全愈发受
-
 Word 文档怎么设置页码?页码插入方法 Word文档怎么设置页码?页码插入方法全攻略在论文答辩、职场报告、标书
-
 保荐人承担什么职责?保荐人服务哪些上市场景? 在企业上市融资、证券发行的全过程中,保荐人是不可或缺的核心专业
-
 裸子植物和被子植物主要区别是什么?种子是怎么被包住的? 即时 裸子植物和被子植物最核心的区别在于‌种子是否有果皮包被&zwnj
-
 制冷剂是什么物质?制冷剂不同型号怎么选择? 观天下 日常使用空调、冰箱、冰柜等制冷家电时,大家常会遇到制冷变差、需
-
 热头条丨佛教的创始人是谁?中国佛教的始祖是谁? “三世因果”是什么意思? 佛教创始人是‌释迦牟尼‌,本名悉达多·乔达摩,成佛后被
-
 Win11没有蓝牙选项怎么解决?Win11蓝牙开启方法-当前热议 Win11没有蓝牙选项怎么解决?Win11蓝牙开启方法最近不少Win11用户吐槽
-
 焦点信息:C83是什么意思 含义解释 C83是什么意思含义解释近期,不少网友在二次元社区、同人创作平台频繁
-
 范蠡怎么读 范蠡人物介绍 滚动 范蠡怎么读范蠡人物介绍提到“范蠡”,很多人第一反应是“这俩字怎么读
-
 花葵是什么植物 花葵介绍 花葵是什么植物花葵介绍近年来,“低维护高颜值庭院植物”“阳台造景新
-
 i5属于什么级别的处理器?英特尔i5处理器详解 今日热讯 i5属于什么级别的处理器?英特尔i5处理器详解在数码产品更新迭代速度快
- 电脑文件夹权限怎么设置?Linux系统更改文件权限方法 最新消息 电脑文件夹权限怎么设置?Linux系统更改文件权限方法在数据安全愈发受
-
 电脑光驱打不开怎么办?光驱弹不出来的解决方法 每日消息 电脑光驱打不开怎么办?光驱弹不出来的解决方法不少老用户还会用到电脑
-
 棱柱体是什么 棱柱的定义与分类 焦点关注 棱柱体是什么棱柱的定义与分类很多人在刷到建筑博主晒的极简几何风别墅
-
 微信分身是什么意思?微信分身功能介绍_今日看点 微信分身是什么意思?微信分身功能介绍近年来,职场人“公私分离”的需
-
 色度的单位是什么 水质色度单位-焦点资讯 色度的单位是什么水质色度单位的文章最近“直饮水水质安全”“小区二次
-
 公式中各符号代表什么意思 公式中各符号代表什么意思?拆解科研与生活里的“数字密码”你有没有过
-
 DPPH自由基是什么 作用与清除实验 今日聚焦 DPPH自由基是什么作用与清除实验在“抗氧化=抗衰”的认知已成为大众共
-
 中国第一个世界奥运冠军是谁?什么时候在哪得的奖?|每日关注 ‌容国团‌拿到了中国体育第一个世界冠军。‌‌&zw
-
 最资讯丨日常出行安全出行,文明驾驶怎么做到? 如今机动车保有量持续增加,道路上车辆越来越多,很多车主都会关注
-
 快播:开学挑选学生用品,拉杆书包怎么选? 每到开学季,不少家长都会为孩子挑选书包,很多人会关注拉杆书包。
-
 每日快看:手机上网查阅资料,手机浏览器哪个好用? 日常刷资讯、查资料、打开网页链接,大家都会用到手机浏览器,很多
-
 headache怎么读 headache是什么意思?_焦点热文 headache怎么读headache是什么意思?你有没有过熬夜刷剧后太阳穴突突跳
-
 电机功率因数是什么 一般是多少|焦点速读 电机功率因数是什么一般是多少随着双碳目标的推进,工业节能、家庭用电
- 唯粉是什么意思 和团粉的区别 唯粉是什么意思和团粉的区别追星文化的兴起让“粉丝”不再是单一的身份
-
 富乐德新设科技发展公司 含金属矿石业务 【富乐德新设科技发展公司含金属矿石业务】企查查APP显示,近日,富乐
-
 民生保障持续发力,扩大就业靠哪些途径? 今日快看 就业连着千家万户,想要稳定民生根基,扩大就业一直是社会发展的重
-
 设备时钟出现偏差,校对时间怎么做?-焦点报道 生活和工作里,电子设备用久了,手表、电脑、监控仪表都会慢慢出现
-
 Anthropic称新防护措施大幅减少了“蒸馏攻击”的数据窃取量 Anthropic称新防护措施大幅减少了“蒸馏攻击”的数据窃取量
-
 前沿资讯![快讯]东微半导17万限售股10月20日解禁 CFi CN讯:东微半导(股票代码:688261)在2026年10月20日新增可售A股1
-
 苹果手机丢失模式是什么?开启方法及效果|最新资讯 苹果手机丢失模式是什么?开启方法及效果随着移动支付、个人隐私数据在
-
 江西的三种颜色 天天快报 在江西,“红”是精神底色,“绿”是生态禀赋,“古”是文化根脉。一座
- 单声道怎么变双声道?合并音轨软件推荐|焦点热门 单声道怎么变双声道?合并音轨软件推荐在短视频创作、播客剪辑、音乐二
-
 今日讯!空调制热怎么开?正确打开方法 空调制热怎么开?正确打开方法帮你省电费还护机器随着全国多地开启“速
- 今日报丨GPT 分区怎么转换成MBR?操作方法详解 GPT分区怎么转换成MBR?操作方法详解不少电脑用户在升级系统、更换旧硬
-
 东方铁塔:融资净买入288.25万元,融资余额3.11亿元 交易所最新数据显示,东方铁塔于2026年10月12日获融资买入1910 86万元
-
 本立科技10月12日回应原料药话题:诺氟沙星人用原料药申报审批推进中 证券之星消息,本立科技(301065)10月12日在投资者互动平台上对原料药
-
 关注:10月12日粮食ETF华夏基金份额减少700万份,重仓股隆平高科、北大荒、诺普信 证券之星消息,10月12日,粮食ETF华夏基金(159030)最新份额为4 35亿
-
 今日要闻!科普|痰里一丝血,是上火还是肺病信号? 清晨起床,咳嗽两声,吐出一口痰,清清嗓子。对于有着40多年烟龄的老王
-
 聚焦当期景气兑现 机构积极挖掘三季报投资线索-焦点快看 多位业内人士研判,整体而言,全A非金融行业三季度业绩有望延续高增长
-
 安东尼奥-席尔瓦:希望下次集训入选葡萄牙队;C罗是历史最佳 今日报 安东尼奥-席尔瓦:希望下次集训入选葡萄牙队;C罗是历史最佳,c罗,英超,
-
 快报:巴西球员身价榜:维尼修斯1.3亿欧居首,若昂-佩德罗居次席 巴西球员身价榜:维尼修斯1 3亿欧居首,若昂-佩德罗居次席,巴西,阿森纳
-
 焦点速递!扎尼奥洛:英超就是足球界的NBA,去那里踢球是我的梦想 扎尼奥洛:英超就是足球界的NBA,去那里踢球是我的梦想,英超,欧冠,足球
-
 关注:东岳硅材: 股票交易异常波动公告 东岳硅材:股票交易异常波动公告
-
 焦点要闻:阿斯:3500名曼联球迷将赴马竞客场,马德里部署1200名警力 阿斯:3500名曼联球迷将赴马竞客场,马德里部署1200名警力,欧冠,阿斯,
-
 每日时讯!基本半导体(09971.HK)10月12日回购10.00万股,耗资382.56万港元 基本半导体(09971 HK)10月12日回购10 00万股,耗资382 56万港元,港元,
-
 开局之年看中国·潮涌荆楚|千秋荆楚地,半部三国史 每日关注 湖北是三国文化的富集地。《三国演义》一百二十回中,有七十多回的故事
-
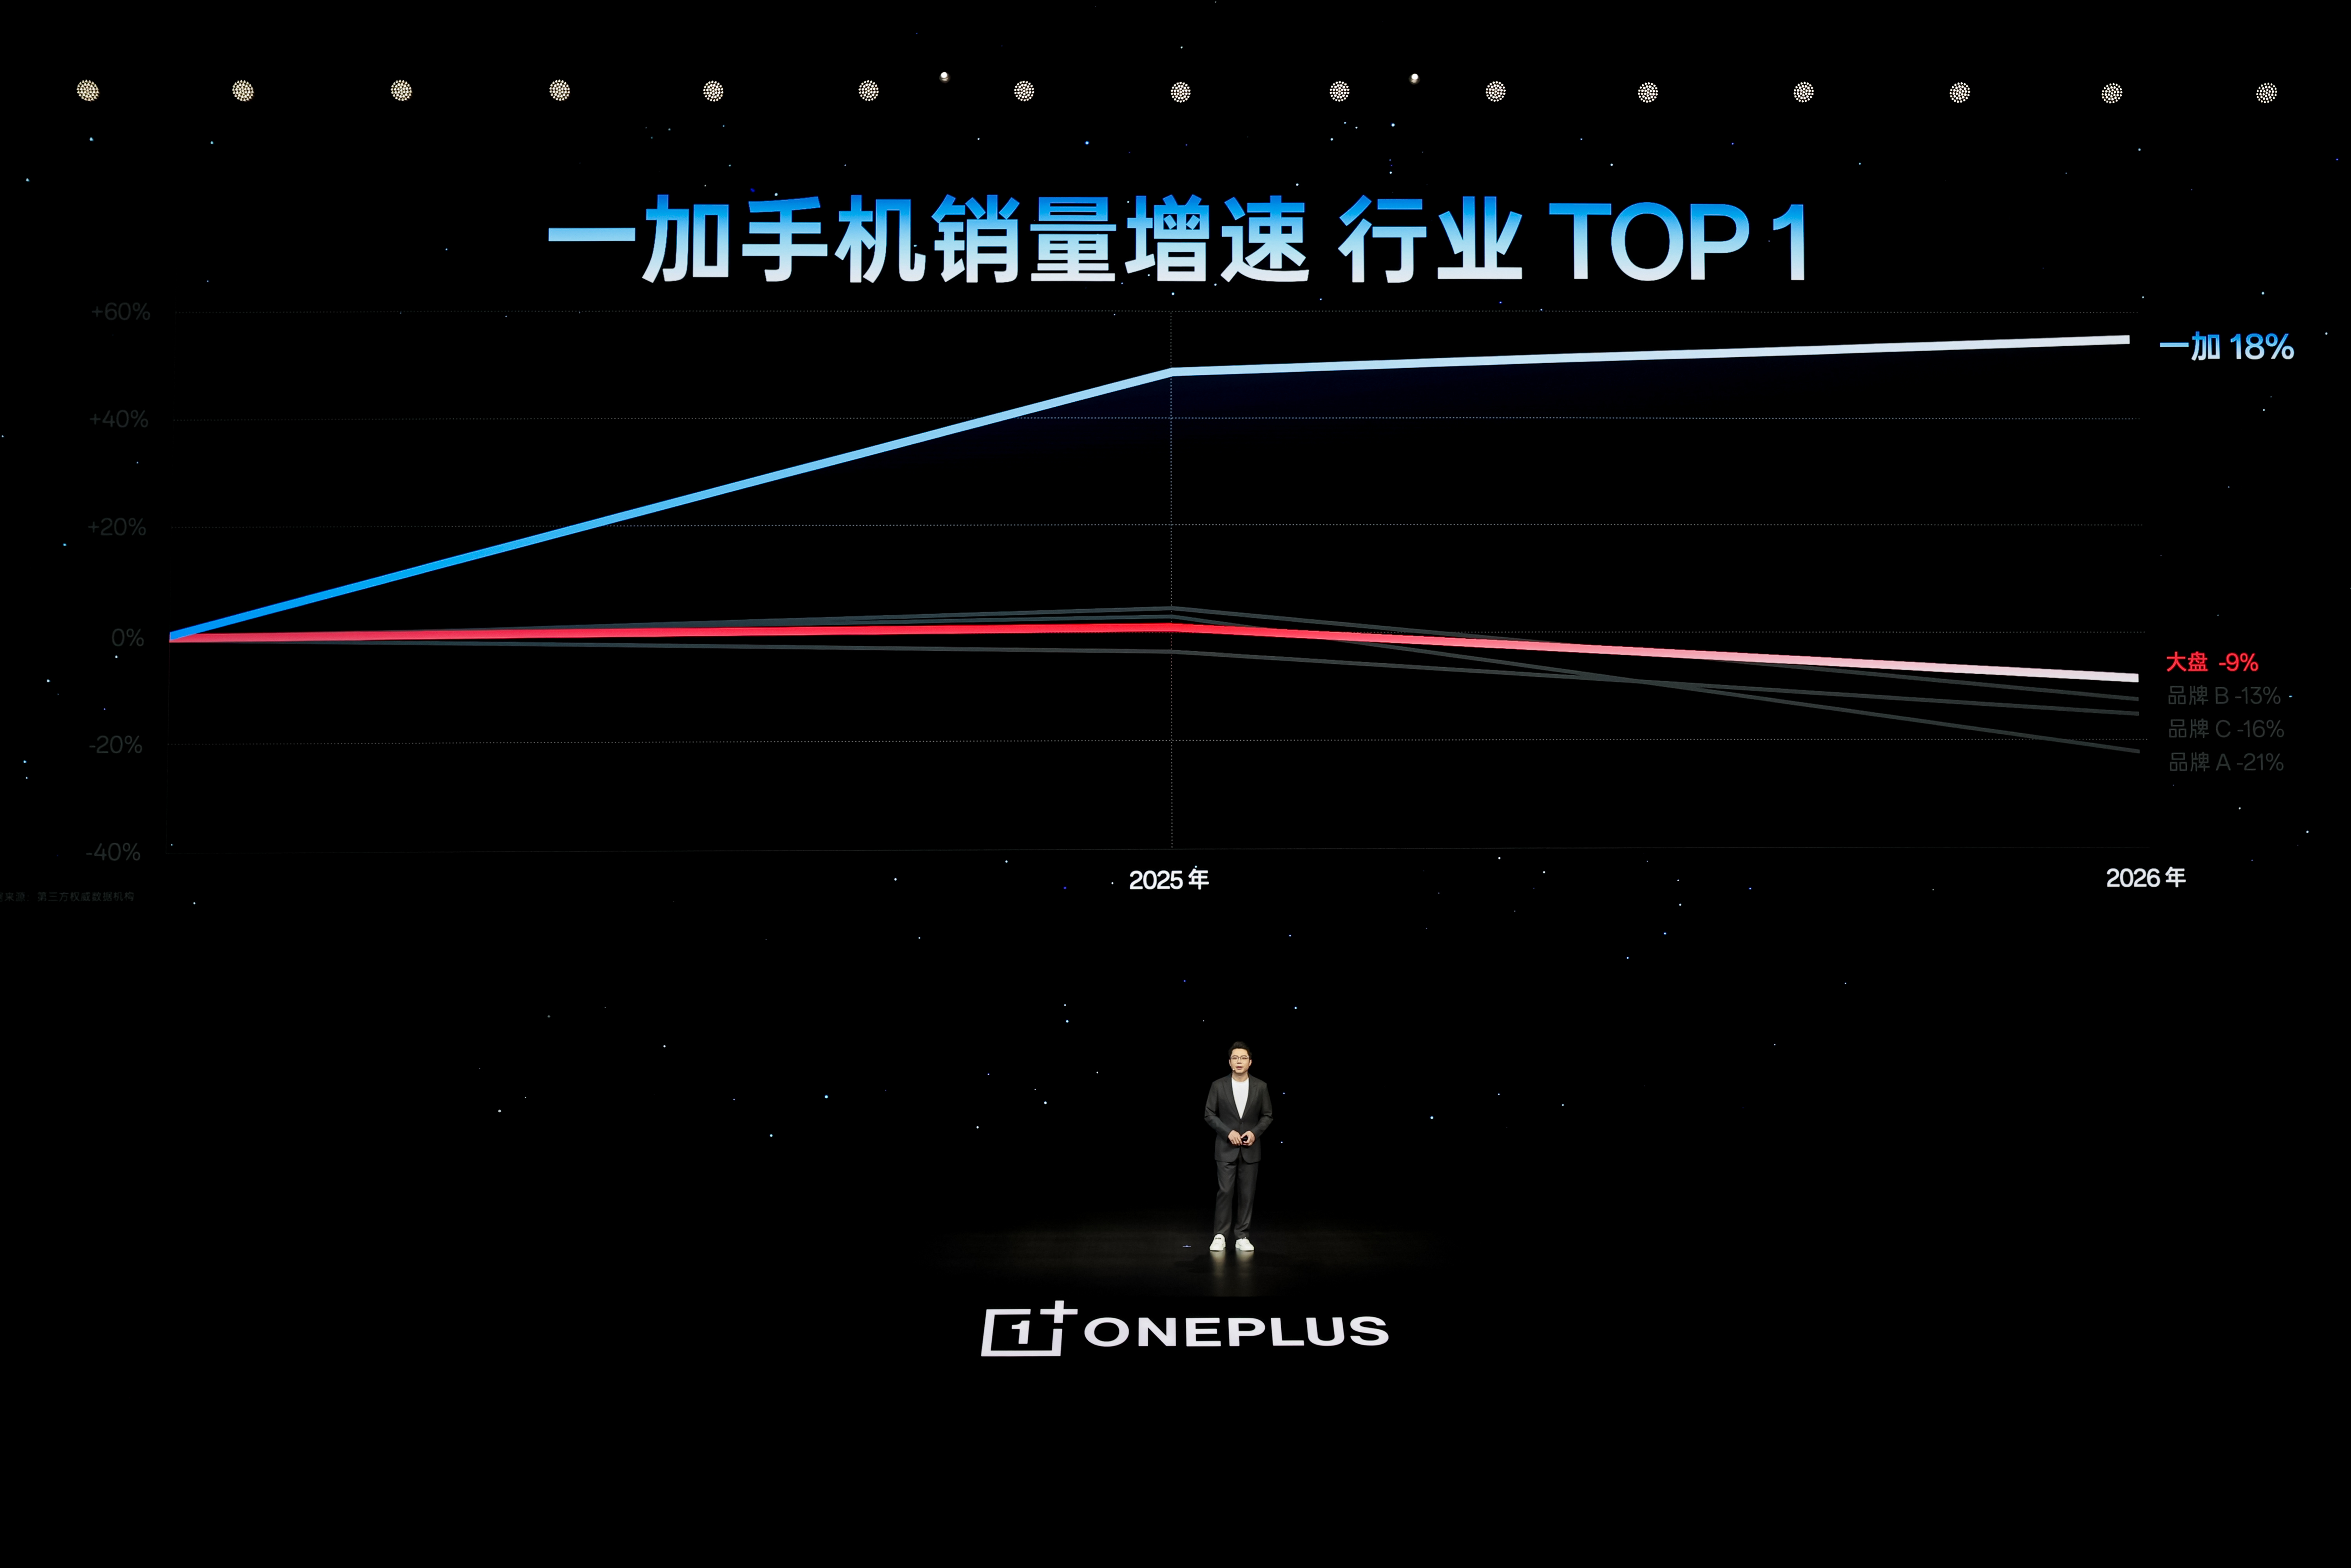 一加 16 产品力全面升级,打造史上最强「全能旗舰」 2026 年 10 月 12 日,一加正式发布年度数字旗舰一加 16。新
- 速看:CBA新赛季10月16日揭幕 设46轮常规赛 CBA公司董事长杨阳在发布会上介绍,新赛季联赛将于10月16日开赛,常规
-
 天域半导体(02658.HK)10月12日耗资150万港元回购2.99万股 格隆汇10月12日丨天域半导体公告,10月12日耗资150万港元回购2 99万股
-
 天天快报!唐斯谈尼克斯搁置续约:非常失望 没想到会走到这个地步 唐斯谈尼克斯搁置续约:非常失望没想到会走到这个地步,nba,卡尔唐斯,es
-
 “猕猴桃是全世界最团结的水果”上热搜?网友:太真实!总是硬硬硬……烂了! 最... “猕猴桃是全世界最团结的水果”上热搜?网友:太真实!总是硬硬硬……
-
 国内艺术漆十大品牌?铂芙、嘉宝莉、蒙太奇等品牌核心优势及选品避坑指南_信息 国内艺术漆市场行情与目标受众分析据欧睿国际调研数据,2025年国内
-
 信科移动董事李秉成增持5000股,增持金额5.7万元-每日动态 信科移动董事李秉成增持5000股,增持金额5 7万元每经AI快讯,据上交所
-
 快看点丨新城控股: 新城控股关于公司控股股东部分股份解质的公告 新城控股:新城控股关于公司控股股东部分股份解质的公告
-
 聚焦:生意社涤纶POY10月12日均差继续正向缩小为17.71元/吨 据生意社监测,涤纶POY10月12日均差为17 71元 吨(均差=M10-M20=9456 6
热门资讯
- 一加 16 产品力全面升级,打造史上最强「全能旗舰」 2026 年 10 月 12 日,一加正...
-
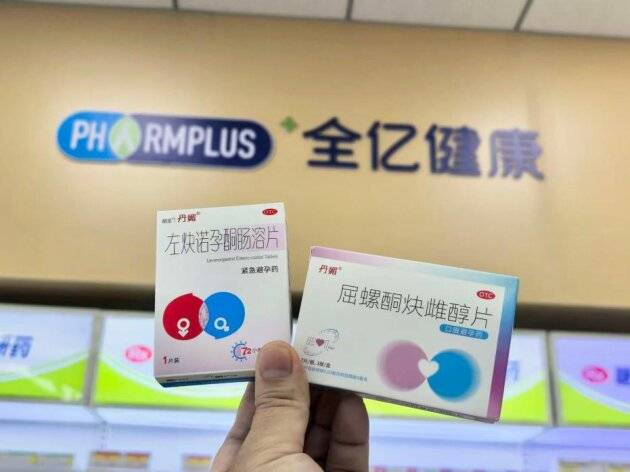 短效口服避孕药认知率不足:专家呼吁“桥接避孕”呵护女性生殖健康 近日,朗圣药业旗下品牌丹媚的屈螺...
-
 创新服务模式,精准守护银龄——北京人寿亮相第十二届北京老博会 金秋十月,银发事业再谱新篇。2026...
-
 这就是,郑州 黄河在这里放慢呼吸铁轨交汇商都醒...
观察
图片新闻
- i5属于什么级别的处理器?英特尔i5处理器详解 今日热讯 i5属于什么级别的处理器?英特尔i5...
- 前沿资讯![快讯]东微半导17万限售股10月20日解禁 CFi CN讯:东微半导(股票代码:6...
- 今日要闻!科普|痰里一丝血,是上火还是肺病信号? 清晨起床,咳嗽两声,吐出一口痰,...
- 焦点要闻:阿斯:3500名曼联球迷将赴马竞客场,马德里部署1200名警力 阿斯:3500名曼联球迷将赴马竞客场...
精彩新闻
- 观点:创科实业:10月12日斥资1126.91万港元回购8.8万股 南财智讯10月12日电,创科实业(06...
-
 生意社丙烯酸异辛酯10月12日均差继续正向缩小为10.00元/吨 据生意社监测,丙烯酸异辛酯10月12...
-
 网络用语salute是什么梗怎么用?需要注意什么? ‌Salute是致敬、敬礼的意思&z...
-
 快消息!摩根士丹利:德国预算执行情况是股市关键 摩根士丹利:德国预算执行情况是股...
-
 每日聚焦:雄黄驱蛇是真的吗?驱蛇最佳方法是什么? ‌雄黄驱蛇基本不靠谱‌,...
-
 金龙汽车(600686.SH):9月客车销量同比下降15.16% 【金龙汽车(600686 SH):9月客车...
-
 PriceSeek提醒:10月12日河南丰利石化石油焦报价下调 10月12日,河南丰利石化有限公司石...
-
 万东医疗:产品取得注册证 万东医疗:产品取得注册证每经AI快...
- 【新视野】爱牙日是几月几号?爱牙日2026年主题是什么? 全国爱牙日是每年的‌9 月 2...
-
 Word不显示NoteExpress插件怎么办?解决办法 Word不显示NoteExpress插件怎么办...
-
 关注:EmEditor怎么删除重复行?批量去重方法 EmEditor怎么删除重复行?批量去重...
-
 信息:电脑显示器黑屏怎么解决?原因及处理方法 电脑显示器黑屏怎么解决?原因及处...
-
 即时焦点:汤姆苏是什么意思?来源是什么?特点呢? 汤姆苏是指以男性为主角、形象过于...
-
 中国最可怕的火山是什么?为什么它最危险?现在会不会喷?-今日热闻 ‌中国最可怕的火山是吉林长白...
- 热点评!贵阳今晚开启降雨降温 10月12日,笔者从贵阳市气象台获悉...
-
 地球与火星的距离是多少?最近距离有多远?平均距离大概多少? 地球与火星的距离是动态变化的,&z...
-
 每日播报!生意社:10月12日长治市场炼焦煤价格上涨 10月12日长治市场炼焦煤价格上涨10...
- 大众点评:“十一”假期数万人创建“口袋专辑”分享城市经验 每日看点 上证报中国证券网讯(记者杨翔菲)...
- 广西食糖企业主流报价5250-5290元/吨 动态焦点 10月12日广西制糖企业、流通商报价...
-
 PriceSeek提醒:中石化华北下调苯乙烯外销价格 10月12日,中石化华北苯乙烯外销价...
-
 知音体是什么意思?这种风格有啥特点?名字是怎么来的?|每日报道 知音体是一种用‌煽情、悬念感...
-
 余秋雨的作品有哪些?代表性散文作品有哪些? 热文 余秋雨的作品主要分为‌文化散...
-
 10月12日钯期货收盘上涨0.29%,报274.9元|报资讯 证券之星消息,10月12日钯主力期货...
-
 AI改编翻唱盛行,音乐人版权保护迎来全新挑战 焦点报道 AI改编翻唱盛行,音乐人版权保护迎...
- 短效口服避孕药认知率不足:专家呼吁“桥接避孕”呵护女性生殖健康 近日,朗圣药业旗下品牌丹媚的屈螺...
-
 上班族缓解疲劳方法有哪些推荐的?上班族缓解疲劳方法注意事项是什么?|天天快报 现代上班族长期久坐、压力大、熬夜...
-
 204只股短线走稳 站上五日均线 证券时报& 183;数据宝统计,截至...
-
 研报掘金丨广发证券:维持迈为股份“买入”评级,半导体业务加速构筑第二曲线 观天下 广发证券研报指出,受光伏下行周期...
-
 秋季日常食疗方法有哪些推荐的?秋季日常食疗方法注意事项是什么? 秋季燥邪盛行,食疗以滋阴润燥、收...
-
 简讯:电脑蓝屏怎么修复?常见原因及解决方法 电脑蓝屏怎么修复?常见原因及解决...
-
 夏季清热祛湿食疗方法有哪些推荐的?夏季清热祛湿食疗方法注意事项是什么?|每日聚焦 夏季高温多雨,暑湿交织,人体易出...
-
 欧洲斯托克50指数期货上涨0.45% 10月12日,欧洲斯托克50指数期货上...
-
 NVIDIA控制面板只有3D设置怎么办?解决方法是什么?-即时 NVIDIA控制面板只有3D设置怎么办?...
-
 石墨文档怎么复制粘贴?粘贴功能使用方法 观速讯 石墨文档怎么复制粘贴?粘贴功能使...
-
 秋季日常食疗方法有哪些推荐的?秋季日常食疗方法注意事项是什么?-每日速递 秋季燥邪盛行,食疗以滋阴润燥、收...
-
 久坐人群护眼方法有哪些推荐的?久坐人群护眼方法注意事项是什么? 长期久坐办公、紧盯屏幕,容易出现...
- Word 文档怎么设置页码?页码插入方法 Word文档怎么设置页码?页码插入方...
-
 新消息丨电脑显示未识别的网络无法上网?解决方法 电脑显示未识别的网络无法上网?解...
-
 PDF怎么拆分成多个文件?拆分方法详解 PDF怎么拆分成多个文件?拆分方法...
-
 秋季养生应该注意些什么?那些人适合秋季养生? 秋季养生要点 + 适合秋季调养的...
- iPhone缓存怎么清理?快速清理垃圾方法_热资讯 iPhone缓存怎么清理?快速清理垃圾...
-
 每日消息!秋季养生应该注意些什么?那些人适合秋季养生? 秋季养生要点 + 适合秋季调养的...
- 每日速递:回收站清空了怎么恢复?回收站文件恢复方法 回收站清空了怎么恢复?回收站文件...
-
 酒店床上一条长条布有什么用?为了让房间更好看吗? ‌这布叫床旗‌,主要用来...
- 焦点观察:QQ字体怎么设置?QQ字体设置详细教程 QQ字体怎么设置?QQ字体设置详细教...
- 焦点速递!CAD如何批量打印图纸?CAD批量打印操作方法 CAD如何批量打印图纸?CAD批量打印...
- 文件夹背景怎么设置?文件夹背景设置方法汇总 文件夹背景怎么设置?文件夹背景设...
- 最新消息:手机呼叫转移怎么设置?两种方法教你设置呼叫转移 手机呼叫转移怎么设置?两种方法教...
-
 sgimeguard.exe是什么进程?可以关闭吗? sgimeguard exe是什么进程?可以...
-
 反差萌是什么意思?哪些反差容易让人觉得“萌”?-天天快报 反差萌就是一个人或角色原本给人的...